Chargement
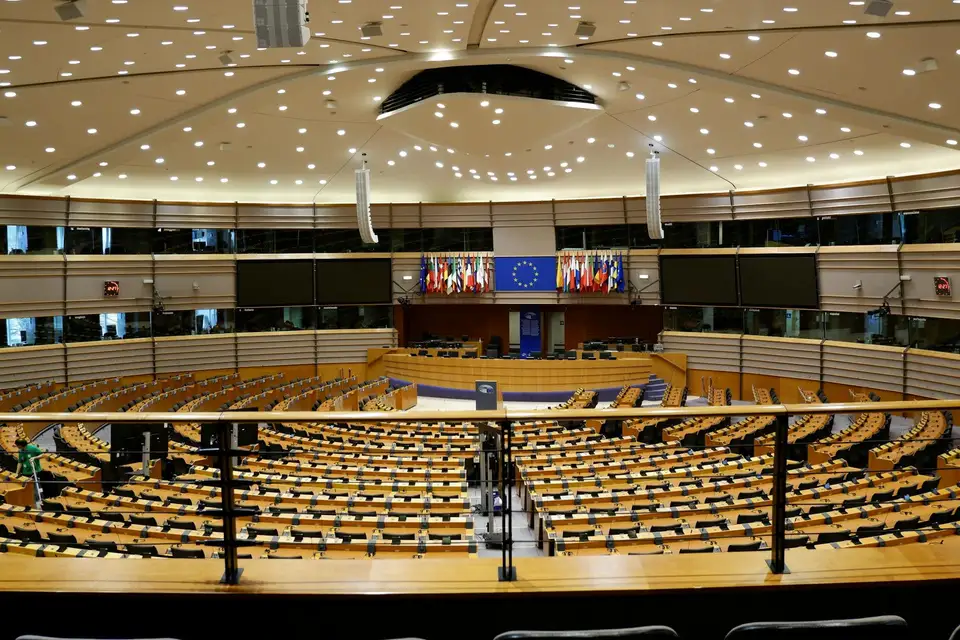
Le 16 juin 2026, le Parlement européen a adopté une proposition visant à simplifier la mise en œuvre du règlement sur l'intelligence artificielle (IA), tout en introduisant de nouvelles interdictions pour lutter contre les contenus intimes non consentis et les abus sexuels sur enfants générés par IA. Le texte a été approuvé par 423 voix pour, 57 contre et 174 abstentions.
Le règlement (UE) 2024/1689, connu sous le nom de « loi sur l'IA », fixe des règles horizontales pour les systèmes d'IA afin de protéger la santé, la sécurité et les droits fondamentaux. Cependant, sa mise en œuvre s'est révélée complexe, notamment pour les petites et moyennes entreprises (PME). La Commission européenne a donc proposé un « train de mesures omnibus numérique sur l'IA » pour simplifier les obligations, clarifier certaines définitions et réduire les charges administratives, tout en maintenant un niveau élevé de protection.
Le Parlement a approuvé plusieurs modifications clés :
La proposition a été adoptée en première lecture par 423 voix pour, 57 contre et 174 abstentions. Le texte va maintenant être examiné par le Conseil de l'UE avant d'être définitivement adopté.
Pour les citoyens, ces modifications apportent une meilleure protection contre les usages nocifs de l'IA, notamment la génération d'images intimes sans consentement et de contenus pédopornographiques. Les entreprises, en particulier les PME, bénéficieront de règles plus claires et moins lourdes, ce qui devrait favoriser l'innovation tout en maintenant des garanties solides pour la santé, la sécurité et les droits fondamentaux.
Le Parlement européen a adopté le 16 juin 2026, par 423 voix contre 57 et 174 abstentions, un accord avec le Conseil qui prétend simplifier l'AI Act. Le texte permet de limiter certaines exigences pour les systèmes d'IA à haut risque lorsque d'autres législations sectorielles offrent une protection équivalente ou supérieure. Mais cette flexibilité est encadrée par des actes délégués que la Commission adoptera d'ici août 2027 : c'est elle, et non les entreprises, qui décidera au cas par cas quelles règles sautent. La simplification annoncée risque d'accoucher d'une nouvelle couche d'incertitude.
L'idée de départ est libérale : si une législation sectorielle protège déjà la santé, la sécurité ou les droits fondamentaux, pourquoi imposer une deuxième couche de conformité ? L'article 2(13) permet donc de limiter les exigences des articles 9 à 15 et 17 à 25 pour les systèmes d'IA à haut risque couverts par l'annexe I, section A. Mais la condition est double : il faut que la législation sectorielle offre un niveau de protection équivalent ou supérieur, et que la limitation ne réduise pas le niveau global de protection. Qui apprécie ? La Commission, par actes délégués, d'ici le 2 août 2027. En clair, les entreprises devront attendre que Bruxelles précise, secteur par secteur, quelles exigences peuvent être écartées. Le coût de la delay est réel : des projets d'IA dans la santé ou les transports resteront suspendus à des décisions administratives. Une vraie simplification aurait posé une présomption de conformité dès que la législation sectorielle est respectée, laissant aux acteurs le soin de documenter leur situation, sous contrôle a posteriori.
L'article 4 bis autorise, à titre exceptionnel, le traitement de catégories particulières de données personnelles pour détecter et corriger des biais dans les systèmes à haut risque. Les conditions sont strictes : nécessité absolue, pseudonymisation, pas de transmission à des tiers, suppression après correction. C'est une avancée pragmatique : sans données représentatives, les biais persistent, et les contrôles supplémentaires ne font que renchérir la conformité sans garantir un résultat. Le texte précise que cela ne crée aucune obligation de corriger les biais, ce qui évite une nouvelle charge. On peut regretter que la Commission n'ait pas étendu cette possibilité à tous les systèmes, mais le principe de proportionnalité est respecté.
Les nouvelles interdictions de l'article 5 (images intimes réalistes, matériel d'abus sexuel sur enfants) sont des ajouts bienvenus. Elles ne relèvent pas de la simplification mais de la protection des personnes. Le Parlement a eu raison de les inclure, même si l'on peut se demander pourquoi elles n'étaient pas dans le texte initial. La lutte contre les contenus les plus dangereux ne justifie pas pour autant de multiplier les obligations pour les entreprises légitimes. Le texte maintient d'ailleurs des exceptions pour la police et la médecine, ce qui est équilibré.
Une simplification qui dépend d'actes délégués n'est pas une simplification : c'est une promesse d'incertitude.
Le Parlement européen a adopté le 16 juin 2026, par 423 voix contre 57 et 174 abstentions, un accord avec le Conseil qui prétend simplifier l'AI Act. Le texte permet de limiter certaines exigences pour les systèmes d'IA à haut risque lorsque d'autres législations sectorielles offrent une protection équivalente ou supérieure. Mais cette flexibilité est encadrée par des actes délégués que la Commission adoptera d'ici août 2027 : c'est elle, et non les entreprises, qui décidera au cas par cas quelles règles sautent. La simplification annoncée risque d'accoucher d'une nouvelle couche d'incertitude.
L'idée de départ est libérale : si une législation sectorielle protège déjà la santé, la sécurité ou les droits fondamentaux, pourquoi imposer une deuxième couche de conformité ? L'article 2(13) permet donc de limiter les exigences des articles 9 à 15 et 17 à 25 pour les systèmes d'IA à haut risque couverts par l'annexe I, section A. Mais la condition est double : il faut que la législation sectorielle offre un niveau de protection équivalent ou supérieur, et que la limitation ne réduise pas le niveau global de protection. Qui apprécie ? La Commission, par actes délégués, d'ici le 2 août 2027. En clair, les entreprises devront attendre que Bruxelles précise, secteur par secteur, quelles exigences peuvent être écartées. Le coût de la delay est réel : des projets d'IA dans la santé ou les transports resteront suspendus à des décisions administratives. Une vraie simplification aurait posé une présomption de conformité dès que la législation sectorielle est respectée, laissant aux acteurs le soin de documenter leur situation, sous contrôle a posteriori.
L'article 4 bis autorise, à titre exceptionnel, le traitement de catégories particulières de données personnelles pour détecter et corriger des biais dans les systèmes à haut risque. Les conditions sont strictes : nécessité absolue, pseudonymisation, pas de transmission à des tiers, suppression après correction. C'est une avancée pragmatique : sans données représentatives, les biais persistent, et les contrôles supplémentaires ne font que renchérir la conformité sans garantir un résultat. Le texte précise que cela ne crée aucune obligation de corriger les biais, ce qui évite une nouvelle charge. On peut regretter que la Commission n'ait pas étendu cette possibilité à tous les systèmes, mais le principe de proportionnalité est respecté.
Les nouvelles interdictions de l'article 5 (images intimes réalistes, matériel d'abus sexuel sur enfants) sont des ajouts bienvenus. Elles ne relèvent pas de la simplification mais de la protection des personnes. Le Parlement a eu raison de les inclure, même si l'on peut se demander pourquoi elles n'étaient pas dans le texte initial. La lutte contre les contenus les plus dangereux ne justifie pas pour autant de multiplier les obligations pour les entreprises légitimes. Le texte maintient d'ailleurs des exceptions pour la police et la médecine, ce qui est équilibré.
Une simplification qui dépend d'actes délégués n'est pas une simplification : c'est une promesse d'incertitude.