Se încarcă
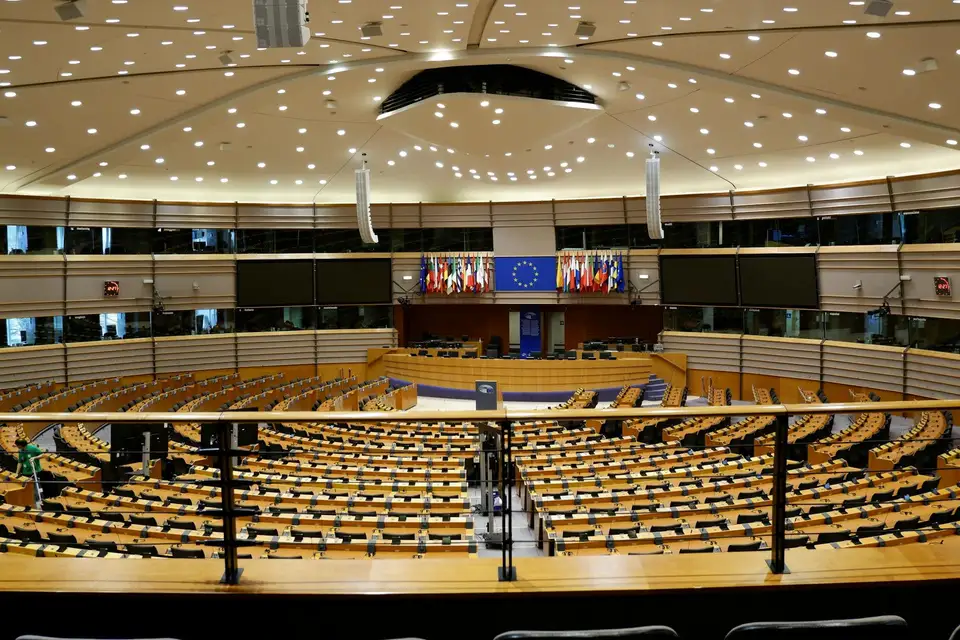
La 16 iunie 2026, Parlamentul European a adoptat o propunere de simplificare a punerii în aplicare a regulamentului privind inteligența artificială (IA), introducând în același timp noi interdicții pentru combaterea conținutului intim neconsensual și a abuzurilor sexuale asupra copiilor generate de IA. Textul a fost aprobat cu 423 de voturi pentru, 57 împotrivă și 174 de abțineri.
Regulamentul (UE) 2024/1689, cunoscut sub numele de „Legea privind IA”, stabilește norme orizontale pentru sistemele de IA pentru a proteja sănătatea, siguranța și drepturile fundamentale. Cu toate acestea, punerea sa în aplicare s-a dovedit a fi complexă, în special pentru întreprinderile mici și mijlocii (IMM-uri). Comisia Europeană a propus, prin urmare, un „pachet de măsuri omnibus digital privind IA” pentru a simplifica obligațiile, a clarifica anumite definiții și a reduce sarcinile administrative, menținând în același timp un nivel ridicat de protecție.
Parlamentul a aprobat mai multe modificări-cheie:
Propunerea a fost adoptată în primă lectură cu 423 de voturi pentru, 57 împotrivă și 174 de abțineri. Textul va fi acum examinat de Consiliul UE înainte de a fi adoptat definitiv.
Pentru cetățeni, aceste modificări aduc o mai bună protecție împotriva utilizărilor nocive ale IA, în special generarea de imagini intime fără consimțământ și de conținut pedopornografic. Întreprinderile, în special IMM-urile, vor beneficia de norme mai clare și mai puțin împovărătoare, ceea ce ar trebui să favorizeze inovarea, menținând în același timp garanții solide pentru sănătate, siguranță și drepturile fundamentale.
Parlamentul European a adoptat la 16 iunie 2026, cu 423 de voturi pentru, 57 împotrivă și 174 de abțineri, un acord cu Consiliul care pretinde că simplifică AI Act. Textul permite limitarea anumitor cerințe pentru sistemele de IA cu risc ridicat atunci când alte legislații sectoriale oferă o protecție echivalentă sau superioară. Dar această flexibilitate este încadrată de acte delegate pe care Comisia le va adopta până în august 2027: ea, și nu întreprinderile, va decide de la caz la caz ce reguli se elimină. Simplificarea anunțată riscă să nască un nou strat de incertitudine.
Ideea de plecare este liberală: dacă o legislație sectorială protejează deja sănătatea, securitatea sau drepturile fundamentale, de ce să impui un al doilea strat de conformitate? Articolul 2(13) permite deci limitarea cerințelor articolelor 9-15 și 17-25 pentru sistemele de IA cu risc ridicat acoperite de anexa I, secțiunea A. Dar condiția este dublă: legislația sectorială trebuie să ofere un nivel de protecție echivalent sau superior, iar limitarea nu trebuie să reducă nivelul global de protecție. Cine apreciază? Comisia, prin acte delegate, până la 2 august 2027. Pe scurt, întreprinderile vor trebui să aștepte ca Bruxelles-ul să precizeze, sector cu sector, ce cerințe pot fi eliminate. Costul întârzierii este real: proiectele de IA din sănătate sau transporturi vor rămâne suspendate de decizii administrative. O simplificare veritabilă ar fi stabilit o prezumție de conformitate de îndată ce legislația sectorială este respectată, lăsând actorilor sarcina de a-și documenta situația, sub control a posteriori.
Articolul 4 bis autorizează, cu titlu excepțional, prelucrarea categoriilor speciale de date personale pentru a detecta și corecta prejudecăți în sistemele cu risc ridicat. Condițiile sunt stricte: necesitate absolută, pseudonimizare, fără transmitere către terți, ștergere după corectare. Este un avans pragmatic: fără date reprezentative, prejudecățile persistă, iar controalele suplimentare nu fac decât să scumpească conformitatea fără a garanta un rezultat. Textul precizează că aceasta nu creează nicio obligație de a corecta prejudecățile, ceea ce evită o nouă sarcină. Se poate regreta că Comisia nu a extins această posibilitate la toate sistemele, dar principiul proporționalității este respectat.
Noile interdicții de la articolul 5 (imagini intime realiste, materiale de abuz sexual asupra copiilor) sunt adăugiri binevenite. Ele nu țin de simplificare, ci de protecția persoanelor. Parlamentul a avut dreptate să le includă, chiar dacă ne putem întreba de ce nu erau în textul inițial. Lupta împotriva conținuturilor celor mai periculoase nu justifică totuși multiplicarea obligațiilor pentru întreprinderile legitime. Textul menține de altfel excepții pentru poliție și medicină, ceea ce este echilibrat.
O simplificare care depinde de acte delegate nu este o simplificare: este o promisiune de incertitudine.
Parlamentul European a adoptat la 16 iunie 2026, cu 423 de voturi pentru, 57 împotrivă și 174 de abțineri, un acord cu Consiliul care pretinde că simplifică AI Act. Textul permite limitarea anumitor cerințe pentru sistemele de IA cu risc ridicat atunci când alte legislații sectoriale oferă o protecție echivalentă sau superioară. Dar această flexibilitate este încadrată de acte delegate pe care Comisia le va adopta până în august 2027: ea, și nu întreprinderile, va decide de la caz la caz ce reguli se elimină. Simplificarea anunțată riscă să nască un nou strat de incertitudine.
Ideea de plecare este liberală: dacă o legislație sectorială protejează deja sănătatea, securitatea sau drepturile fundamentale, de ce să impui un al doilea strat de conformitate? Articolul 2(13) permite deci limitarea cerințelor articolelor 9-15 și 17-25 pentru sistemele de IA cu risc ridicat acoperite de anexa I, secțiunea A. Dar condiția este dublă: legislația sectorială trebuie să ofere un nivel de protecție echivalent sau superior, iar limitarea nu trebuie să reducă nivelul global de protecție. Cine apreciază? Comisia, prin acte delegate, până la 2 august 2027. Pe scurt, întreprinderile vor trebui să aștepte ca Bruxelles-ul să precizeze, sector cu sector, ce cerințe pot fi eliminate. Costul întârzierii este real: proiectele de IA din sănătate sau transporturi vor rămâne suspendate de decizii administrative. O simplificare veritabilă ar fi stabilit o prezumție de conformitate de îndată ce legislația sectorială este respectată, lăsând actorilor sarcina de a-și documenta situația, sub control a posteriori.
Articolul 4 bis autorizează, cu titlu excepțional, prelucrarea categoriilor speciale de date personale pentru a detecta și corecta prejudecăți în sistemele cu risc ridicat. Condițiile sunt stricte: necesitate absolută, pseudonimizare, fără transmitere către terți, ștergere după corectare. Este un avans pragmatic: fără date reprezentative, prejudecățile persistă, iar controalele suplimentare nu fac decât să scumpească conformitatea fără a garanta un rezultat. Textul precizează că aceasta nu creează nicio obligație de a corecta prejudecățile, ceea ce evită o nouă sarcină. Se poate regreta că Comisia nu a extins această posibilitate la toate sistemele, dar principiul proporționalității este respectat.
Noile interdicții de la articolul 5 (imagini intime realiste, materiale de abuz sexual asupra copiilor) sunt adăugiri binevenite. Ele nu țin de simplificare, ci de protecția persoanelor. Parlamentul a avut dreptate să le includă, chiar dacă ne putem întreba de ce nu erau în textul inițial. Lupta împotriva conținuturilor celor mai periculoase nu justifică totuși multiplicarea obligațiilor pentru întreprinderile legitime. Textul menține de altfel excepții pentru poliție și medicină, ceea ce este echilibrat.
O simplificare care depinde de acte delegate nu este o simplificare: este o promisiune de incertitudine.