Caricamento
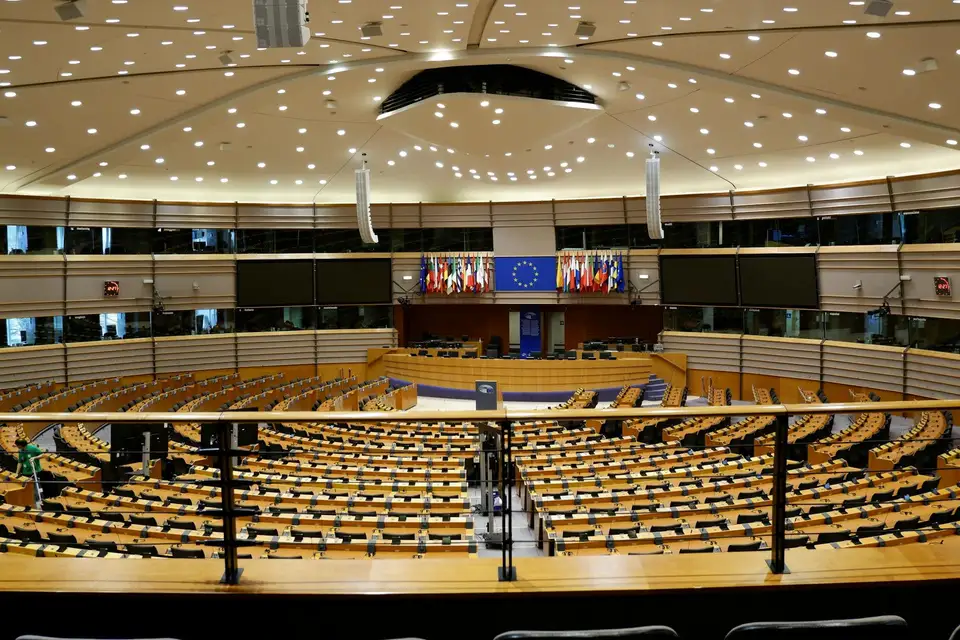
Il 16 giugno 2026, il Parlamento europeo ha adottato una proposta volta a semplificare l'attuazione del regolamento sull'intelligenza artificiale (IA), introducendo al contempo nuovi divieti per contrastare i contenuti intimi non consensuali e gli abusi sessuali su minori generati dall'IA. Il testo è stato approvato con 423 voti favorevoli, 57 contrari e 174 astensioni.
Il regolamento (UE) 2024/1689, noto come "legge sull'IA", stabilisce norme orizzontali per i sistemi di IA al fine di proteggere la salute, la sicurezza e i diritti fondamentali. Tuttavia, la sua attuazione si è rivelata complessa, in particolare per le piccole e medie imprese (PMI). La Commissione europea ha quindi proposto un "pacchetto di misure omnibus digitale sull'IA" per semplificare gli obblighi, chiarire alcune definizioni e ridurre gli oneri amministrativi, mantenendo al contempo un elevato livello di protezione.
Il Parlamento ha approvato diverse modifiche chiave:
La proposta è stata adottata in prima lettura con 423 voti favorevoli, 57 contrari e 174 astensioni. Il testo sarà ora esaminato dal Consiglio dell'UE prima di essere definitivamente adottato.
Per i cittadini, queste modifiche apportano una migliore protezione contro gli usi dannosi dell'IA, in particolare la generazione di immagini intime senza consenso e di contenuti pedopornografici. Le imprese, in particolare le PMI, beneficeranno di norme più chiare e meno onerose, il che dovrebbe favorire l'innovazione mantenendo al contempo solide garanzie per la salute, la sicurezza e i diritti fondamentali.
Il Parlamento europeo ha adottato il 16 giugno 2026, con 423 voti contro 57 e 174 astensioni, un accordo con il Consiglio che pretende di semplificare l'AI Act. Il testo permette di limitare alcuni requisiti per i sistemi di IA ad alto rischio quando altre legislazioni settoriali offrono una protezione equivalente o superiore. Ma questa flessibilità è inquadrata da atti delegati che la Commissione adotterà entro agosto 2027: è lei, e non le imprese, a decidere caso per caso quali regole saltano. La semplificazione annunciata rischia di partorire un nuovo strato di incertezza.
L'idea di partenza è liberale: se una legislazione settoriale protegge già la salute, la sicurezza o i diritti fondamentali, perché imporre un secondo strato di conformità? L'articolo 2(13) permette quindi di limitare i requisiti degli articoli da 9 a 15 e da 17 a 25 per i sistemi di IA ad alto rischio coperti dall'allegato I, sezione A. Ma la condizione è doppia: occorre che la legislazione settoriale offra un livello di protezione equivalente o superiore, e che la limitazione non riduca il livello globale di protezione. Chi valuta? La Commissione, con atti delegati, entro il 2 agosto 2027. In chiaro, le imprese dovranno attendere che Bruxelles precisi, settore per settore, quali requisiti possono essere esclusi. Il costo del ritardo è reale: progetti di IA nella sanità o nei trasporti resteranno sospesi a decisioni amministrative. Una vera semplificazione avrebbe posto una presunzione di conformità non appena la legislazione settoriale è rispettata, lasciando agli attori il compito di documentare la propria situazione, sotto controllo a posteriori.
L'articolo 4 bis autorizza, in via eccezionale, il trattamento di categorie particolari di dati personali per individuare e correggere i bias nei sistemi ad alto rischio. Le condizioni sono rigorose: necessità assoluta, pseudonimizzazione, nessuna trasmissione a terzi, cancellazione dopo la correzione. È un passo avanti pragmatico: senza dati rappresentativi, i bias persistono, e i controlli supplementari non fanno che rincarare la conformità senza garantire un risultato. Il testo precisa che ciò non crea alcun obbligo di correggere i bias, il che evita un nuovo onere. Si può lamentare che la Commissione non abbia esteso questa possibilità a tutti i sistemi, ma il principio di proporzionalità è rispettato.
I nuovi divieti dell'articolo 5 (immagini intime realistiche, materiale di abuso sessuale su minori) sono aggiunte benvenute. Non rientrano nella semplificazione ma nella protezione delle persone. Il Parlamento ha avuto ragione a includerli, anche se ci si può chiedere perché non fossero nel testo iniziale. La lotta ai contenuti più pericolosi non giustifica tuttavia di moltiplicare gli obblighi per le imprese legittime. Il testo mantiene peraltro eccezioni per la polizia e la medicina, il che è equilibrato.
Una semplificazione che dipende da atti delegati non è una semplificazione: è una promessa di incertezza.
Il Parlamento europeo ha adottato il 16 giugno 2026, con 423 voti contro 57 e 174 astensioni, un accordo con il Consiglio che pretende di semplificare l'AI Act. Il testo permette di limitare alcuni requisiti per i sistemi di IA ad alto rischio quando altre legislazioni settoriali offrono una protezione equivalente o superiore. Ma questa flessibilità è inquadrata da atti delegati che la Commissione adotterà entro agosto 2027: è lei, e non le imprese, a decidere caso per caso quali regole saltano. La semplificazione annunciata rischia di partorire un nuovo strato di incertezza.
L'idea di partenza è liberale: se una legislazione settoriale protegge già la salute, la sicurezza o i diritti fondamentali, perché imporre un secondo strato di conformità? L'articolo 2(13) permette quindi di limitare i requisiti degli articoli da 9 a 15 e da 17 a 25 per i sistemi di IA ad alto rischio coperti dall'allegato I, sezione A. Ma la condizione è doppia: occorre che la legislazione settoriale offra un livello di protezione equivalente o superiore, e che la limitazione non riduca il livello globale di protezione. Chi valuta? La Commissione, con atti delegati, entro il 2 agosto 2027. In chiaro, le imprese dovranno attendere che Bruxelles precisi, settore per settore, quali requisiti possono essere esclusi. Il costo del ritardo è reale: progetti di IA nella sanità o nei trasporti resteranno sospesi a decisioni amministrative. Una vera semplificazione avrebbe posto una presunzione di conformità non appena la legislazione settoriale è rispettata, lasciando agli attori il compito di documentare la propria situazione, sotto controllo a posteriori.
L'articolo 4 bis autorizza, in via eccezionale, il trattamento di categorie particolari di dati personali per individuare e correggere i bias nei sistemi ad alto rischio. Le condizioni sono rigorose: necessità assoluta, pseudonimizzazione, nessuna trasmissione a terzi, cancellazione dopo la correzione. È un passo avanti pragmatico: senza dati rappresentativi, i bias persistono, e i controlli supplementari non fanno che rincarare la conformità senza garantire un risultato. Il testo precisa che ciò non crea alcun obbligo di correggere i bias, il che evita un nuovo onere. Si può lamentare che la Commissione non abbia esteso questa possibilità a tutti i sistemi, ma il principio di proporzionalità è rispettato.
I nuovi divieti dell'articolo 5 (immagini intime realistiche, materiale di abuso sessuale su minori) sono aggiunte benvenute. Non rientrano nella semplificazione ma nella protezione delle persone. Il Parlamento ha avuto ragione a includerli, anche se ci si può chiedere perché non fossero nel testo iniziale. La lotta ai contenuti più pericolosi non giustifica tuttavia di moltiplicare gli obblighi per le imprese legittime. Il testo mantiene peraltro eccezioni per la polizia e la medicina, il che è equilibrato.
Una semplificazione che dipende da atti delegati non è una semplificazione: è una promessa di incertezza.