Cargando
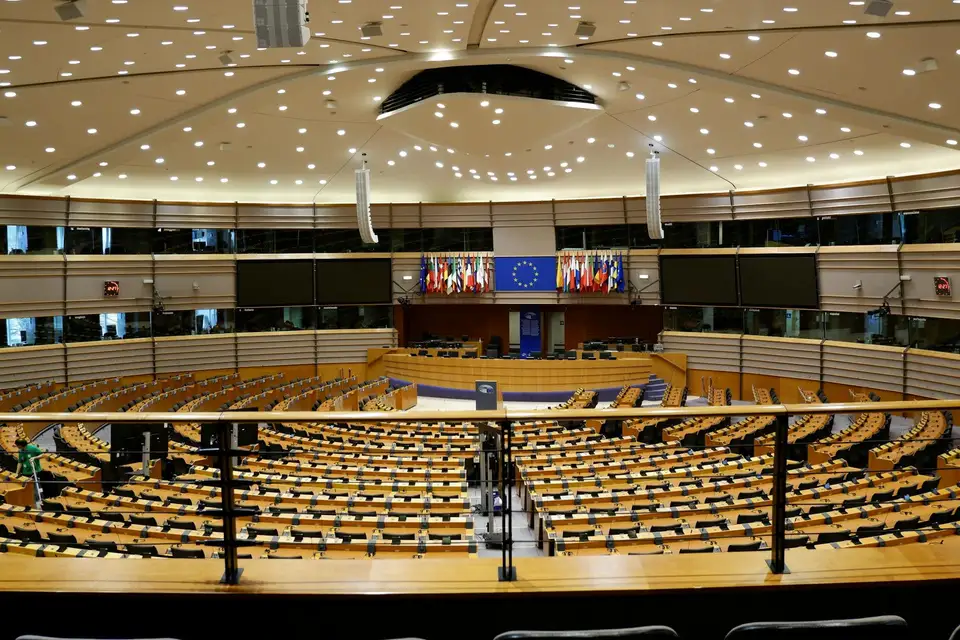
El 16 de junio de 2026, el Parlamento Europeo adoptó una propuesta para simplificar la aplicación del Reglamento sobre inteligencia artificial (IA), al tiempo que introducía nuevas prohibiciones para combatir los contenidos íntimos no consentidos y los abusos sexuales a menores generados por IA. El texto fue aprobado por 423 votos a favor, 57 en contra y 174 abstenciones.
El Reglamento (UE) 2024/1689, conocido como «Ley de IA», establece normas horizontales para los sistemas de IA con el fin de proteger la salud, la seguridad y los derechos fundamentales. Sin embargo, su aplicación ha resultado compleja, especialmente para las pequeñas y medianas empresas (pymes). Por ello, la Comisión Europea propuso un «paquete de medidas ómnibus digital sobre IA» para simplificar las obligaciones, aclarar ciertas definiciones y reducir las cargas administrativas, manteniendo al mismo tiempo un alto nivel de protección.
El Parlamento aprobó varias modificaciones clave:
La propuesta fue aprobada en primera lectura por 423 votos a favor, 57 en contra y 174 abstenciones. El texto será ahora examinado por el Consejo de la UE antes de su adopción definitiva.
Para los ciudadanos, estas modificaciones aportan una mejor protección contra los usos nocivos de la IA, en particular la generación de imágenes íntimas sin consentimiento y de contenidos pedopornográficos. Las empresas, especialmente las pymes, se beneficiarán de normas más claras y menos gravosas, lo que debería fomentar la innovación manteniendo al mismo tiempo sólidas garantías para la salud, la seguridad y los derechos fundamentales.
El Parlamento Europeo adoptó el 16 de junio de 2026, por 423 votos contra 57 y 174 abstenciones, un acuerdo con el Consejo que pretende simplificar la AI Act. El texto permite limitar ciertos requisitos para los sistemas de IA de alto riesgo cuando otras legislaciones sectoriales ofrecen una protección equivalente o superior. Pero esta flexibilidad está enmarcada por actos delegados que la Comisión adoptará de aquí a agosto de 2027: es ella, y no las empresas, quien decidirá caso por caso qué reglas se saltan. La simplificación anunciada corre el riesgo de alumbrar una nueva capa de incertidumbre.
La idea de partida es liberal: si una legislación sectorial ya protege la salud, la seguridad o los derechos fundamentales, ¿por qué imponer una segunda capa de conformidad? El artículo 2(13) permite, por tanto, limitar los requisitos de los artículos 9 a 15 y 17 a 25 para los sistemas de IA de alto riesgo cubiertos por el anexo I, sección A. Pero la condición es doble: es necesario que la legislación sectorial ofrezca un nivel de protección equivalente o superior, y que la limitación no reduzca el nivel global de protección. ¿Quién lo aprecia? La Comisión, mediante actos delegados, de aquí al 2 de agosto de 2027. En claro, las empresas deberán esperar que Bruselas precise, sector por sector, qué requisitos pueden descartarse. El coste de la demora es real: proyectos de IA en la salud o el transporte quedarán suspendidos a decisiones administrativas. Una verdadera simplificación habría establecido una presunción de conformidad en cuanto se respeta la legislación sectorial, dejando a los actores la tarea de documentar su situación, bajo control a posteriori.
El artículo 4 bis autoriza, a título excepcional, el tratamiento de categorías particulares de datos personales para detectar y corregir sesgos en los sistemas de alto riesgo. Las condiciones son estrictas: necesidad absoluta, pseudonimización, no transmisión a terceros, supresión tras la corrección. Es un avance pragmático: sin datos representativos, los sesgos persisten, y los controles adicionales no hacen más que encarecer la conformidad sin garantizar un resultado. El texto precisa que esto no crea ninguna obligación de corregir los sesgos, lo que evita una nueva carga. Puede lamentarse que la Comisión no haya extendido esta posibilidad a todos los sistemas, pero se respeta el principio de proporcionalidad.
Las nuevas prohibiciones del artículo 5 (imágenes íntimas realistas, material de abuso sexual infantil) son añadidos bienvenidos. No forman parte de la simplificación sino de la protección de las personas. El Parlamento hizo bien en incluirlas, aunque cabe preguntarse por qué no estaban en el texto inicial. La lucha contra los contenidos más peligrosos no justifica por ello multiplicar las obligaciones para las empresas legítimas. El texto mantiene además excepciones para la policía y la medicina, lo que es equilibrado.
Una simplificación que depende de actos delegados no es una simplificación: es una promesa de incertidumbre.
El Parlamento Europeo adoptó el 16 de junio de 2026, por 423 votos contra 57 y 174 abstenciones, un acuerdo con el Consejo que pretende simplificar la AI Act. El texto permite limitar ciertos requisitos para los sistemas de IA de alto riesgo cuando otras legislaciones sectoriales ofrecen una protección equivalente o superior. Pero esta flexibilidad está enmarcada por actos delegados que la Comisión adoptará de aquí a agosto de 2027: es ella, y no las empresas, quien decidirá caso por caso qué reglas se saltan. La simplificación anunciada corre el riesgo de alumbrar una nueva capa de incertidumbre.
La idea de partida es liberal: si una legislación sectorial ya protege la salud, la seguridad o los derechos fundamentales, ¿por qué imponer una segunda capa de conformidad? El artículo 2(13) permite, por tanto, limitar los requisitos de los artículos 9 a 15 y 17 a 25 para los sistemas de IA de alto riesgo cubiertos por el anexo I, sección A. Pero la condición es doble: es necesario que la legislación sectorial ofrezca un nivel de protección equivalente o superior, y que la limitación no reduzca el nivel global de protección. ¿Quién lo aprecia? La Comisión, mediante actos delegados, de aquí al 2 de agosto de 2027. En claro, las empresas deberán esperar que Bruselas precise, sector por sector, qué requisitos pueden descartarse. El coste de la demora es real: proyectos de IA en la salud o el transporte quedarán suspendidos a decisiones administrativas. Una verdadera simplificación habría establecido una presunción de conformidad en cuanto se respeta la legislación sectorial, dejando a los actores la tarea de documentar su situación, bajo control a posteriori.
El artículo 4 bis autoriza, a título excepcional, el tratamiento de categorías particulares de datos personales para detectar y corregir sesgos en los sistemas de alto riesgo. Las condiciones son estrictas: necesidad absoluta, pseudonimización, no transmisión a terceros, supresión tras la corrección. Es un avance pragmático: sin datos representativos, los sesgos persisten, y los controles adicionales no hacen más que encarecer la conformidad sin garantizar un resultado. El texto precisa que esto no crea ninguna obligación de corregir los sesgos, lo que evita una nueva carga. Puede lamentarse que la Comisión no haya extendido esta posibilidad a todos los sistemas, pero se respeta el principio de proporcionalidad.
Las nuevas prohibiciones del artículo 5 (imágenes íntimas realistas, material de abuso sexual infantil) son añadidos bienvenidos. No forman parte de la simplificación sino de la protección de las personas. El Parlamento hizo bien en incluirlas, aunque cabe preguntarse por qué no estaban en el texto inicial. La lucha contra los contenidos más peligrosos no justifica por ello multiplicar las obligaciones para las empresas legítimas. El texto mantiene además excepciones para la policía y la medicina, lo que es equilibrado.
Una simplificación que depende de actos delegados no es una simplificación: es una promesa de incertidumbre.